Un problème de sécurité récemment signalé concerne NexoPOS 6.2.4 et les versions antérieures. Par ailleurs, le projet PHP a révélé deux vulnérabilités critiques affectant les versions de PHP couramment déployées. Si vous gérez votre propre installation de NexoPOS, mettez à jour NexoPOS ainsi que l’environnement d’exécution PHP de votre serveur dès que possible.
Action requise
La vulnérabilité de NexoPOS
Le problème signalé concernant NexoPOS porte sur les autorisations liées au processus de migration de la base de données. Les migrations de base de données sont des opérations de confiance utilisées lors d’une mise à jour pour modifier la structure de la base de données d’une installation.
Dans les versions concernées, l’exécution des migrations n’était pas aussi strictement encadrée que prévu. Dans certaines conditions, cela pouvait permettre de déclencher des opérations de migration en dehors du processus normal de mise à jour.
Selon l’installation et la configuration du serveur, les conséquences potentielles sont les suivantes :
- Modifications non autorisées de la base de données
- Atteinte à l’intégrité des données
- Erreurs d’application ou opérations interrompues
- Perte temporaire d’accès au système de point de vente
- Exposition supplémentaire due à un processus de mise à jour mal maîtrisé
Nous ne publions volontairement pas les détails techniques qui pourraient faciliter l’exploitation. La vulnérabilité affecte NexoPOS 6.2.4 et les versions antérieures.
Le correctif est disponible.
NexoPOS 6.3.0 est la solution recommandée.
NexoPOS 6.3.0 limite l’exécution aux migrations valides réellement en attente, valide les chemins de migration et empêche le chargement de fichiers de migration en dehors des répertoires prévus à cet effet.
Cette version introduit également :
- Autorisations de point de vente plus granulaires
- Contrôles d’accès au niveau des commandes
- Renforcement de l’autorisation des jetons d’API
- Autorisation fondée sur les capacités pour les fonctionnalités d’IA et de MCP
- Un processus de connexion à My NexoPOS plus sécurisé
- Améliorations en matière de rapports, de localisation, d’impression d’étiquettes et de fiabilité
Les clients qui ne peuvent pas passer immédiatement à NexoPOS 6.3.0 doivent installer le correctif de sécurité NexoPOS 6.2.5 à titre de mesure temporaire. Passer à la dernière version stable reste la démarche recommandée.
PHP doit également être mis à jour.
La mise à jour de NexoPOS à elle seule ne suffit pas si le serveur utilise toujours une version vulnérable de PHP.
Le 21 octobre 2026, l’équipe de sécurité PHP a divulgué deux vulnérabilités critiques, toutes deux notées CVSS 9.2 (critique) :
- CVE-2026-109618 : exécution de code à distance par corruption en cas de mémoire insuffisante
- CVE-2026-109619 : exécution de code à distance via un état global obsolète
Ces vulnérabilités peuvent permettre l’exécution de code à distance sans authentification sur des installations PHP traitant des requêtes web. Le projet PHP considère que les installations utilisant PHP-FPM, Apache avec mod_php, php-cgi, FrankenPHP et LiteSpeed sont exposées.
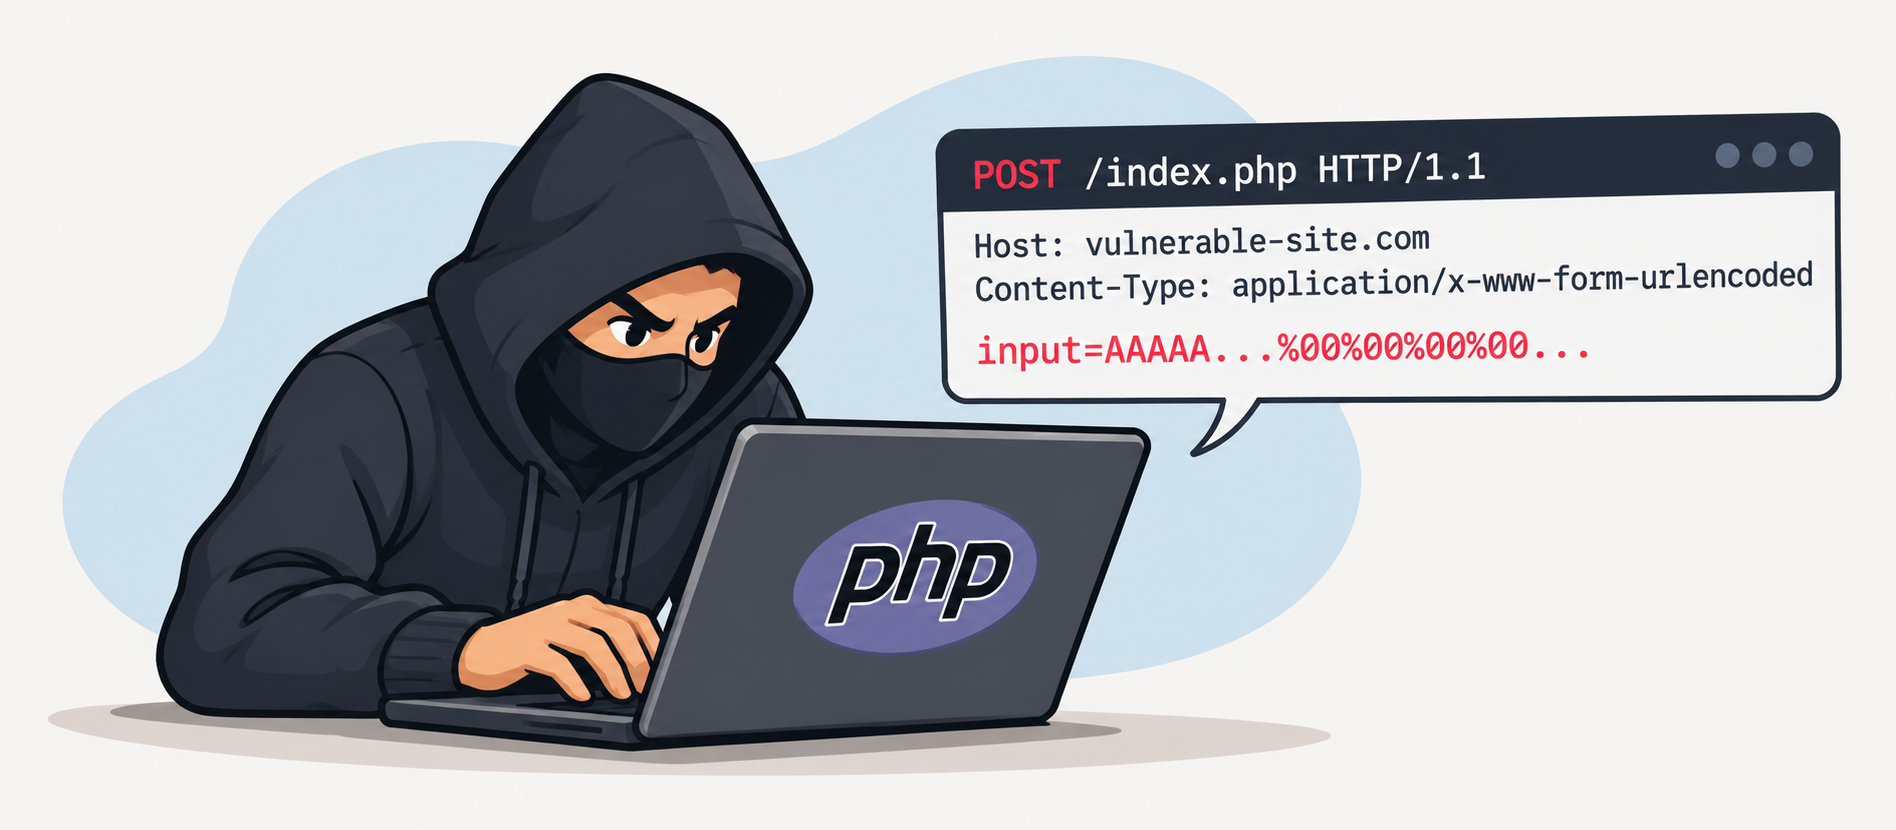
Les administrateurs doivent effectuer la mise à jour vers au moins l’une des versions sécurisées suivantes :
- PHP 8.2.35
- PHP 8.3.36
- PHP 8.4.27
- PHP 8.5.12
PHP 8.1 et les versions antérieures ne bénéficient plus de mises à jour de sécurité régulières de la part du projet PHP. Les installations utilisant ces versions devraient passer à une branche PHP prise en charge ou obtenir un paquet corrigé vérifié auprès de leur fournisseur de système d’exploitation ou de support à long terme.
La mise à jour de PHP est requise.
Lire l’avis officiel de sécurité de PHP.
Ce que doivent faire les clients en auto-hébergement
Avant d’apporter toute modification, sauvegardez votre base de données NexoPOS ainsi que les fichiers de l’application. Ensuite :
- Demandez à votre hébergeur ou à l’administrateur du serveur de mettre à jour PHP vers une version sécurisée.
- Redémarrez PHP-FPM, Apache ou les processus web concernés après la mise à jour de PHP.
- Mettez NexoPOS à niveau vers la version 6.3.0.
- Exécutez les migrations de base de données en attente via le processus normal de mise à jour de NexoPOS.
- Confirmez les versions installées de NexoPOS et de PHP.
- Examinez et testez les modules personnalisés, les intégrations et les thèmes.
Si votre installation utilise déjà NexoPOS 6.2.5 ou 6.3.0, le correctif de migration de NexoPOS est inclus. Vous devez toutefois vérifier que l’environnement d’exécution PHP sous-jacent a bien été mis à jour.
Vous préférez ne pas gérer vous-même la sécurité du serveur ?
Exploiter un système de point de vente auto-hébergé implique de maintenir bien plus que l’application. Vous devez surveiller PHP, le serveur web, les services de base de données, les paquets du système d’exploitation, les sauvegardes et les mises à jour de sécurité.
NexoPOS Cloud élimine une grande partie de cette charge opérationnelle.
Les clients de NexoPOS Cloud n’ont pas besoin d’effectuer manuellement les mises à jour de l’application et du serveur décrites ci-dessus. La maintenance de la plateforme et les mises à jour de sécurité sont prises en charge en arrière-plan, ce qui leur permet de se concentrer sur la gestion de leur entreprise plutôt que sur la maintenance de l’infrastructure d’hébergement.
Si vous préférez un environnement NexoPOS géré, où les mises à jour sont prises en charge pour vous, c’est le bon moment pour migrer.
Les mises à jour de sécurité ne doivent pas être reportées. Que vous choisissiez de rester en auto-hébergement ou de passer à NexoPOS Cloud, veillez à ce que votre entreprise fonctionne sur une plateforme maintenue et dotée de tous les correctifs.