Uma vulnerabilidade de segurança relatada recentemente afeta o NexoPOS 6.2.4 e versões anteriores. Ao mesmo tempo, o projeto PHP divulgou duas vulnerabilidades críticas que afetam versões do PHP amplamente utilizadas. Se você gerencia sua própria instalação do NexoPOS, atualize o NexoPOS e o ambiente de execução do PHP no seu servidor o mais rápido possível.
Ação necessária
A vulnerabilidade do NexoPOS
O problema relatado no NexoPOS diz respeito à autorização no processo de migração do banco de dados. As migrações de banco de dados são operações confiáveis usadas durante uma atualização para modificar a estrutura do banco de dados de uma instalação.
Nas versões afetadas, a execução de migrações não era restringida de forma tão rigorosa quanto pretendido. Em determinadas condições, isso poderia permitir que operações de migração fossem acionadas fora do fluxo normal de atualização.
Dependendo da instalação e da configuração do servidor, as possíveis consequências incluem:
- Alterações não autorizadas no banco de dados
- Danos à integridade dos dados
- Erros do aplicativo ou operações interrompidas
- Perda temporária de acesso ao sistema de ponto de venda
- Exposição adicional decorrente de um processo de atualização controlado inadequadamente.
Não estamos publicando intencionalmente detalhes técnicos que possam facilitar a exploração. A vulnerabilidade afeta o NexoPOS 6.2.4 e versões anteriores.
A correção está disponível.
NexoPOS 6.3.0 é a solução recomendada.
O NexoPOS 6.3.0 restringe a execução às migrações válidas que estão realmente pendentes, valida os caminhos das migrações e impede que arquivos de migração sejam carregados fora dos diretórios previstos.
O lançamento também introduz:
- Permissões de POS mais granulares
- Controles de acesso em nível de pedido
- Autorização reforçada de tokens de API
- Autorização baseada em capacidades para funcionalidades de IA e MCP
- Um processo de conexão do My NexoPOS mais seguro
- Melhorias em relatórios, localização, impressão de etiquetas e confiabilidade
Os clientes que não puderem migrar imediatamente para o NexoPOS 6.3.0 devem instalar o patch de segurança do NexoPOS 6.2.5 como medida temporária. A migração para a versão estável mais recente continua sendo o caminho recomendado.
O PHP também precisa ser atualizado.
Atualizar apenas o NexoPOS não é suficiente se o servidor ainda estiver executando uma versão vulnerável do PHP.
Em 21 de outubro de 2026, a equipe de segurança do PHP divulgou duas vulnerabilidades críticas, ambas classificadas como CVSS 9,2 (Crítica):
- CVE-2026-109618: execução remota de código por corrupção devido à falta de memória
- CVE-2026-109619: execução remota de código por meio de estado global obsoleto
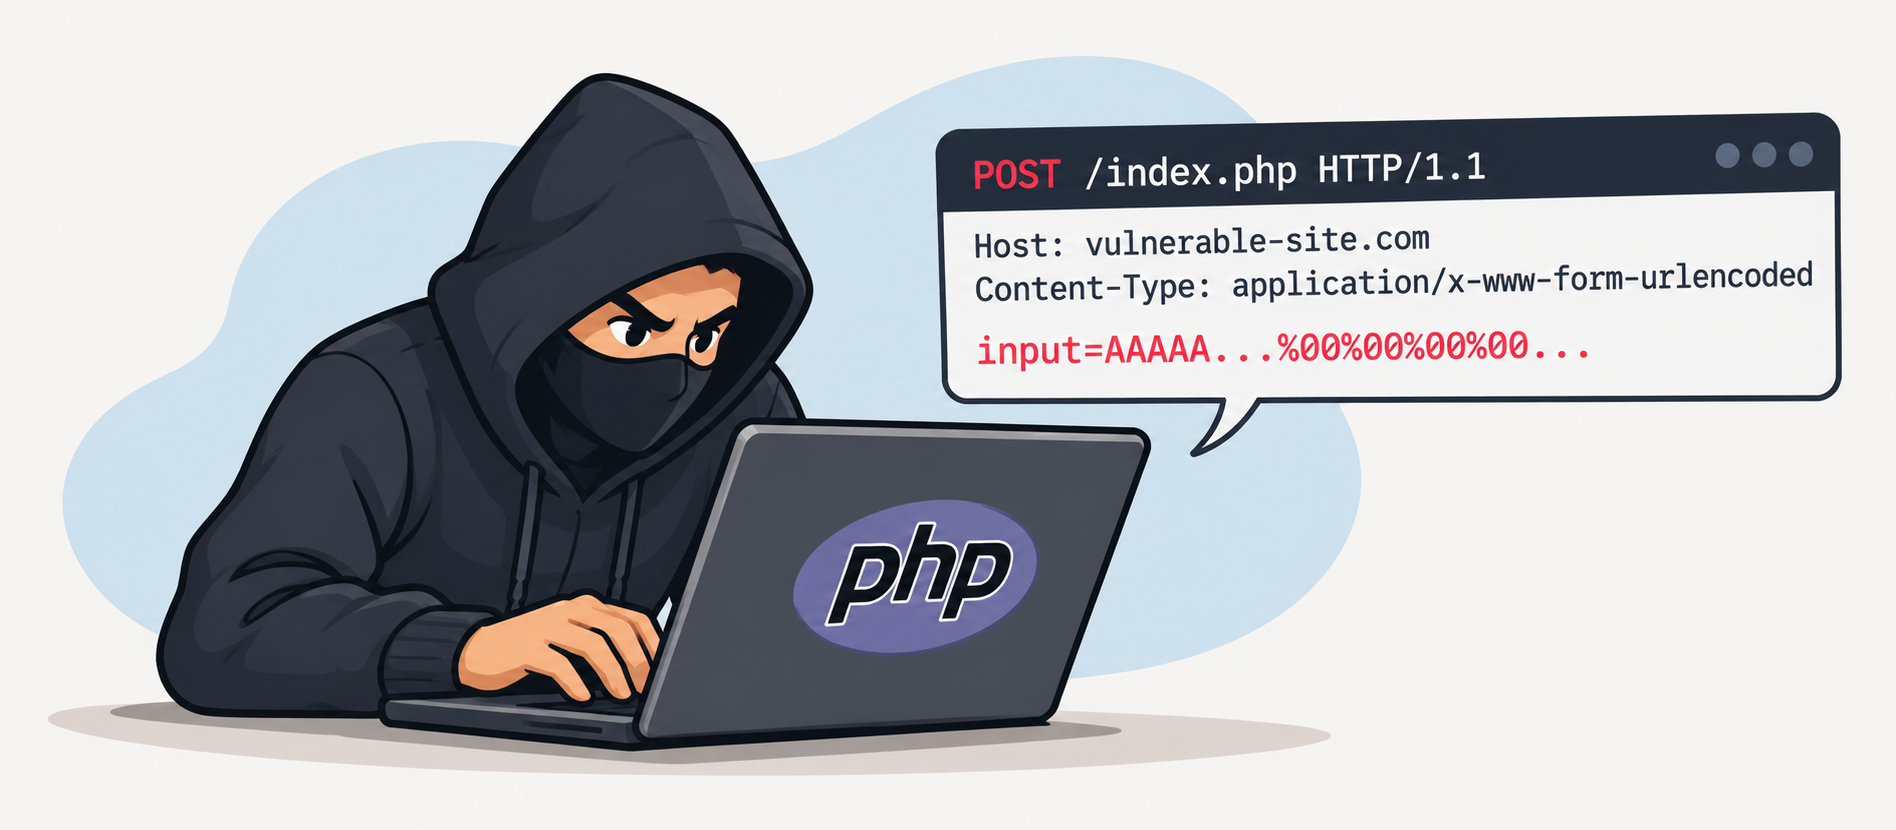
Essas vulnerabilidades podem permitir a execução remota de código sem autenticação em instalações do PHP que atendem a solicitações da web. O projeto PHP considera que instalações que utilizam PHP-FPM, Apache com mod_php, php-cgi, FrankenPHP e LiteSpeed estão em risco.
Os administradores devem atualizar para, no mínimo, uma das seguintes versões seguras:
- PHP 8.2.35
- PHP 8.3.36
- PHP 8.4.27
- PHP 8.5.12
O PHP 8.1 e versões anteriores não recebem mais atualizações regulares de segurança do projeto PHP. As instalações que usam essas versões devem migrar para uma versão do PHP com suporte ou obter um pacote corrigido e verificado junto ao fornecedor do sistema operacional ou de suporte de longo prazo.
É necessário atualizar o PHP.
Leia o comunicado oficial de segurança do PHP.
O que os clientes com hospedagem própria devem fazer
Antes de fazer qualquer alteração, faça um backup do banco de dados e dos arquivos do aplicativo NexoPOS. Em seguida:
- Peça ao seu provedor de hospedagem ou ao administrador do servidor que atualize o PHP para uma versão segura.
- Reinicie o PHP-FPM, o Apache ou os processos web relevantes após atualizar o PHP.
- Atualize o NexoPOS para a versão 6.3.0.
- Execute as migrações pendentes do banco de dados por meio do processo normal de atualização do NexoPOS.
- Confirme as versões instaladas do NexoPOS e do PHP.
- Revise e teste módulos personalizados, integrações e temas.
Se a sua instalação já estiver executando o NexoPOS 6.2.5 ou 6.3.0, a correção de migração do NexoPOS já está incluída. Ainda assim, você precisa verificar se o ambiente de execução do PHP subjacente foi atualizado.
Prefere não gerenciar a segurança do servidor por conta própria?
Manter um sistema de ponto de venda hospedado por você exige cuidar de mais do que apenas o aplicativo. É preciso monitorar o PHP, o servidor web, os serviços de banco de dados, os pacotes do sistema operacional, os backups e as atualizações de segurança.
NexoPOS Cloud elimina grande parte dessa carga operacional.
Os clientes do NexoPOS Cloud não precisam realizar o processo manual de atualização do aplicativo e do servidor descrito acima. A manutenção da plataforma e as atualizações de segurança são feitas nos bastidores, permitindo que os clientes se concentrem em administrar seus negócios, em vez de cuidar da infraestrutura de hospedagem.
Se preferir um ambiente NexoPOS gerenciado, com as atualizações feitas por nós, este é um bom momento para migrar.
As atualizações de segurança não devem ser adiadas. Quer você continue hospedando a plataforma por conta própria ou migre para o NexoPOS Cloud, certifique-se de que sua empresa esteja funcionando em uma plataforma mantida e com todas as correções aplicadas.