Una vulnerabilità di sicurezza segnalata di recente interessa NexoPOS 6.2.4 e le versioni precedenti. Nel frattempo, il progetto PHP ha reso note due vulnerabilità critiche che interessano le versioni di PHP comunemente utilizzate. Se gestisci una tua installazione di NexoPOS, aggiorna quanto prima sia NexoPOS sia il runtime PHP sul tuo server.
Azione richiesta
La vulnerabilità di NexoPOS
Il problema segnalato in NexoPOS riguarda l’autorizzazione relativa al processo di migrazione del database. Le migrazioni del database sono operazioni attendibili utilizzate durante un aggiornamento per modificare la struttura del database di un’installazione.
Nelle versioni interessate, l’esecuzione delle migrazioni non era limitata in modo rigoroso come previsto. In determinate condizioni, ciò poteva consentire di avviare operazioni di migrazione al di fuori del normale flusso di aggiornamento.
A seconda dell’installazione e della configurazione del server, le potenziali conseguenze includono:
- Modifiche non autorizzate al database
- Danno all’integrità dei dati
- Errori dell’applicazione o operazioni interrotte
- Perdita temporanea di accesso al sistema POS
- Ulteriore esposizione attraverso un processo di aggiornamento non adeguatamente controllato
Non pubblichiamo intenzionalmente dettagli tecnici che potrebbero facilitare lo sfruttamento della vulnerabilità. La vulnerabilità interessa NexoPOS 6.2.4 e le versioni precedenti.
La correzione è disponibile.
NexoPOS 6.3.0 è la soluzione consigliata.
NexoPOS 6.3.0 limita l’esecuzione alle migrazioni valide effettivamente in sospeso, convalida i percorsi delle migrazioni e impedisce il caricamento dei file di migrazione al di fuori delle directory previste.
La versione introduce inoltre:
- Permessi POS più granulari
- Controlli di accesso a livello di ordine
- Autorizzazione dei token API più robusta
- Autorizzazione basata sulle capacità per le funzionalità di IA e MCP
- Un processo di connessione a My NexoPOS più sicuro
- Miglioramenti alla reportistica, alla localizzazione, alla stampa delle etichette e all’affidabilità.
I clienti che non possono passare subito a NexoPOS 6.3.0 dovrebbero installare la patch di sicurezza di NexoPOS 6.2.5 come misura temporanea. Il passaggio all'ultima versione stabile resta la soluzione consigliata.
Anche PHP deve essere aggiornato.
Aggiornare solo NexoPOS non è sufficiente se il server esegue ancora una versione vulnerabile di PHP.
Il 21 ottobre 2026, il team di sicurezza di PHP ha divulgato due vulnerabilità critiche, entrambe classificate come critiche con un punteggio CVSS di 9,2:
- CVE-2026-109618: esecuzione di codice da remoto tramite corruzione dovuta all’esaurimento della memoria
- CVE-2026-109619: esecuzione di codice da remoto tramite stato globale obsoleto
Queste vulnerabilità possono consentire l’esecuzione di codice da remoto senza autenticazione sulle installazioni PHP che gestiscono richieste web. Il progetto PHP considera a rischio le installazioni che utilizzano PHP-FPM, Apache con mod_php, php-cgi, FrankenPHP e LiteSpeed.
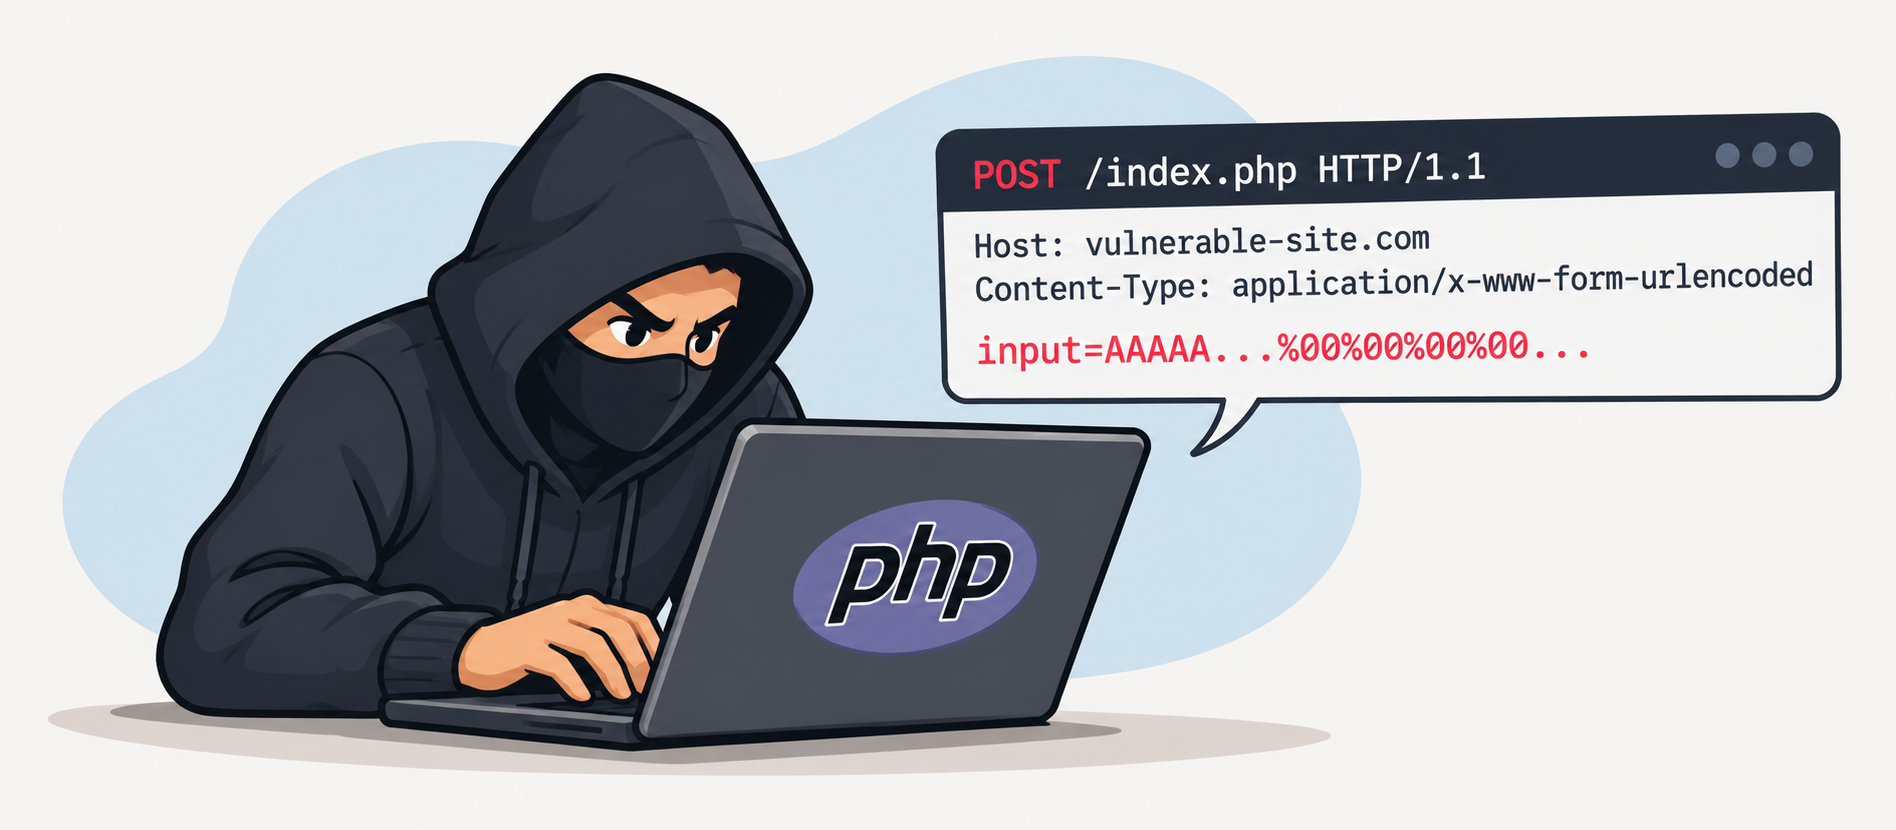
Gli amministratori dovrebbero effettuare l’aggiornamento ad almeno una delle seguenti versioni sicure:
- PHP 8.2.35
- PHP 8.3.36
- PHP 8.4.27
- PHP 8.5.12
PHP 8.1 e le versioni precedenti non ricevono più aggiornamenti di sicurezza regolari dal progetto PHP. Le installazioni che utilizzano queste versioni dovrebbero passare a un ramo PHP supportato oppure procurarsi un pacchetto con patch verificata dal proprio fornitore del sistema operativo o del supporto a lungo termine.
È necessario aggiornare PHP.
Leggi l’avviso ufficiale sulla sicurezza di PHP.
Cosa devono fare i clienti con hosting autonomo
Prima di apportare qualsiasi modifica, esegui il backup del database e dei file dell’applicazione NexoPOS. Poi:
- Chiedi al tuo provider di hosting o all’amministratore del server di aggiornare PHP a una versione sicura.
- Riavvia PHP-FPM, Apache o i worker web pertinenti dopo aver aggiornato PHP.
- Aggiorna NexoPOS alla versione 6.3.0.
- Esegui le migrazioni del database in sospeso tramite la normale procedura di aggiornamento di NexoPOS.
- Conferma le versioni installate di NexoPOS e PHP.
- Esamina e testa moduli personalizzati, integrazioni e temi.
Se la tua installazione utilizza già NexoPOS 6.2.5 o 6.3.0, la correzione per la migrazione di NexoPOS è inclusa. Devi comunque verificare che il runtime PHP sottostante sia stato aggiornato.
Preferisci non gestire personalmente la sicurezza del server?
Gestire un sistema POS ospitato autonomamente significa occuparsi di più della sola applicazione. È necessario monitorare PHP, il server web, i servizi di database, i pacchetti del sistema operativo, i backup e gli aggiornamenti di sicurezza.
NexoPOS Cloud elimina gran parte di questo carico operativo.
I clienti di NexoPOS Cloud non devono eseguire il processo manuale di aggiornamento dell’applicazione e del server descritto sopra. La manutenzione della piattaforma e gli aggiornamenti di sicurezza vengono gestiti dietro le quinte, consentendo ai clienti di concentrarsi sulla gestione della propria attività anziché sulla manutenzione dell’infrastruttura di hosting.
Se preferisci un ambiente NexoPOS gestito, con gli aggiornamenti di cui ci occupiamo noi, questo è il momento giusto per migrare.
Gli aggiornamenti di sicurezza non dovrebbero essere rimandati. Che tu scelga di continuare a ospitare la soluzione autonomamente o di passare a NexoPOS Cloud, assicurati che la tua attività operi su una piattaforma mantenuta e completamente aggiornata.