Un problema de seguridad del que se informó recientemente afecta a NexoPOS 6.2.4 y versiones anteriores. Al mismo tiempo, el proyecto PHP ha divulgado dos vulnerabilidades críticas que afectan a versiones de PHP de uso habitual. Si administras tu propia instalación de NexoPOS, actualiza tanto NexoPOS como el entorno de ejecución de PHP de tu servidor lo antes posible.
Acción requerida
La vulnerabilidad de NexoPOS
El problema reportado en NexoPOS se refiere a la autorización durante el proceso de migración de la base de datos. Las migraciones de base de datos son operaciones de confianza que se utilizan durante una actualización para modificar la estructura de la base de datos de una instalación.
En las versiones afectadas, la ejecución de migraciones no estaba restringida de forma tan estricta como se pretendía. En determinadas condiciones, esto podía permitir que se activaran operaciones de migración fuera del flujo normal de actualización.
Dependiendo de la instalación y la configuración del servidor, las posibles consecuencias incluyen:
- Cambios no autorizados en la base de datos
- Daño a la integridad de los datos
- Errores de la aplicación u operaciones interrumpidas
- Pérdida temporal de acceso al sistema de punto de venta
- Exposición adicional derivada de un proceso de actualización controlado de forma inadecuada.
No publicamos deliberadamente detalles técnicos que podrían facilitar la explotación. La vulnerabilidad afecta a NexoPOS 6.2.4 y versiones anteriores.
La solución está disponible.
NexoPOS 6.3.0 es la solución recomendada.
NexoPOS 6.3.0 restringe la ejecución de migraciones a las migraciones válidas que estén realmente pendientes, valida las rutas de migración y evita que se carguen archivos de migración fuera de los directorios previstos.
La versión también incorpora:
- Permisos de POS más granulares
- Controles de acceso a nivel de pedido
- Autorización más robusta de tokens de API
- Autorización basada en capacidades para las funcionalidades de IA y MCP
- Un proceso de conexión a My NexoPOS reforzado
- Mejoras en la generación de informes, la localización, la impresión de etiquetas y la fiabilidad
Los clientes que no puedan actualizar a NexoPOS 6.3.0 de inmediato deberían instalar el parche de seguridad de NexoPOS 6.2.5 como medida temporal. Se sigue recomendando actualizar a la versión estable más reciente.
PHP también debe actualizarse.
Actualizar únicamente NexoPOS no es suficiente si el servidor sigue ejecutando una versión vulnerable de PHP.
El 21 de octubre de 2026, el equipo de seguridad de PHP divulgó dos vulnerabilidades críticas, ambas con una puntuación CVSS de 9,2 (crítica):
- CVE-2026-109618: ejecución remota de código mediante corrupción por agotamiento de memoria
- CVE-2026-109619: ejecución remota de código mediante un estado global obsoleto
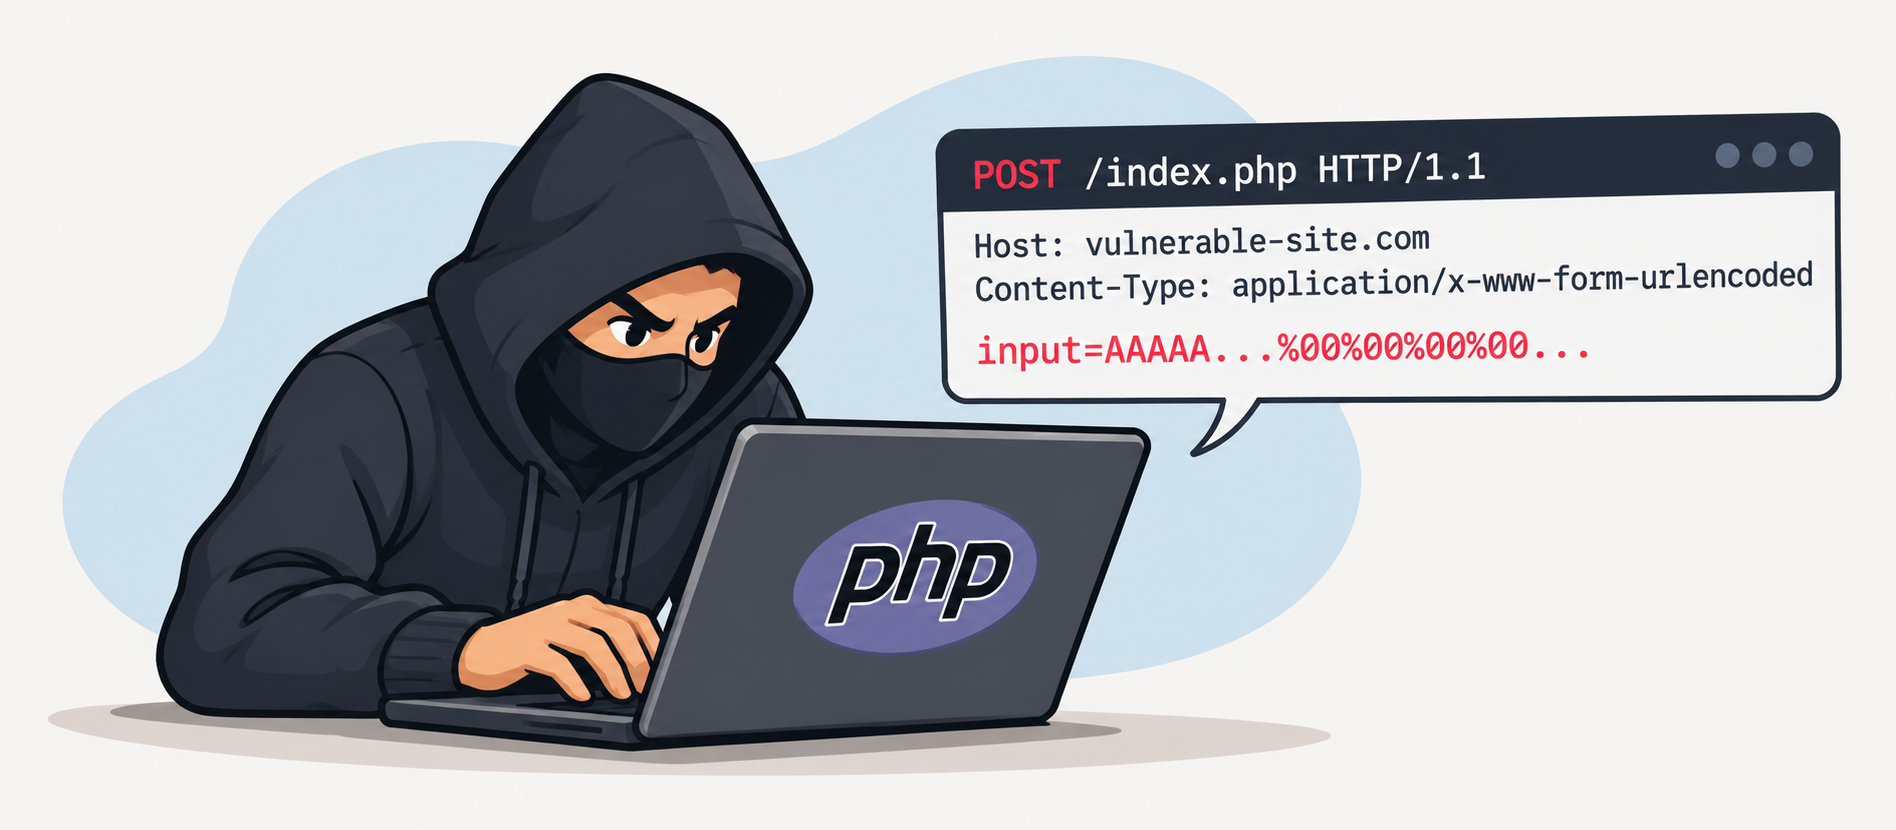
Estas vulnerabilidades pueden permitir la ejecución remota de código sin autenticación en instalaciones de PHP que atienden solicitudes web. El proyecto PHP considera que las instalaciones que utilizan PHP-FPM, Apache con mod_php, php-cgi, FrankenPHP y LiteSpeed están en riesgo.
Los administradores deberían actualizar, como mínimo, a una de las siguientes versiones seguras:
- PHP 8.2.35
- PHP 8.3.36
- PHP 8.4.27
- PHP 8.5.12
PHP 8.1 y las versiones anteriores ya no reciben actualizaciones de seguridad periódicas del proyecto PHP. Las instalaciones que utilicen estas versiones deberían migrar a una rama de PHP con soporte u obtener un paquete verificado con parches de su proveedor del sistema operativo o de soporte a largo plazo.
Es necesario actualizar PHP.
Lee el aviso oficial de seguridad de PHP.
Qué deben hacer los clientes que se alojan por su cuenta
Antes de realizar cualquier cambio, haz una copia de seguridad de la base de datos y los archivos de la aplicación de NexoPOS. Luego:
- Pide a tu proveedor de alojamiento o al administrador del servidor que actualice PHP a una versión segura.
- Reinicie PHP-FPM, Apache o los procesos de trabajo web pertinentes después de actualizar PHP.
- Actualiza NexoPOS a la versión 6.3.0.
- Ejecute las migraciones de base de datos pendientes mediante el proceso normal de actualización de NexoPOS.
- Confirma las versiones instaladas de NexoPOS y PHP.
- Revisa y prueba módulos, integraciones y temas personalizados.
Si su instalación ya ejecuta NexoPOS 6.2.5 o 6.3.0, incluye la corrección de migración de NexoPOS. Aun así, debe verificar que se haya actualizado el entorno de ejecución de PHP subyacente.
¿Prefieres no gestionar la seguridad del servidor por tu cuenta?
Mantener un sistema de punto de venta alojado en infraestructura propia implica ocuparse de algo más que de la aplicación. Debe supervisar PHP, el servidor web, los servicios de bases de datos, los paquetes del sistema operativo, las copias de seguridad y las actualizaciones de seguridad.
NexoPOS Cloud elimina gran parte de esa carga operativa.
Los clientes de NexoPOS Cloud no necesitan realizar el proceso manual de aplicación de actualizaciones y actualización del servidor descrito anteriormente. El mantenimiento de la plataforma y las actualizaciones de seguridad se gestionan en segundo plano, lo que permite a los clientes centrarse en gestionar sus negocios en lugar de mantener la infraestructura de alojamiento.
Si prefieres un entorno de NexoPOS gestionado, con las actualizaciones a nuestro cargo, este es un buen momento para migrar.
Las actualizaciones de seguridad no deben aplazarse. Tanto si sigues alojando el sistema por tu cuenta como si te pasas a NexoPOS Cloud, asegúrate de que tu negocio funcione en una plataforma mantenida y con todos los parches aplicados.